Сценарии использования
Типовые схемы работы Simple2FA: что происходит между вводом пароля и доступом к ресурсу, какие компоненты участвуют и где проходит граница сети организации.
Во всех сценариях порядок один: первый фактор проверяется в контуре организации по каталогу учётных записей, после чего запрашивается подтверждение вторым фактором. Наружу передаётся только логин — пароли периметр не покидают. Различаются сценарии тем, каким образом защищаемая система передаёт учётные данные в Simple2FA: по RADIUS, через PAM-адаптер, через адаптер или плагин на стороне самой системы.
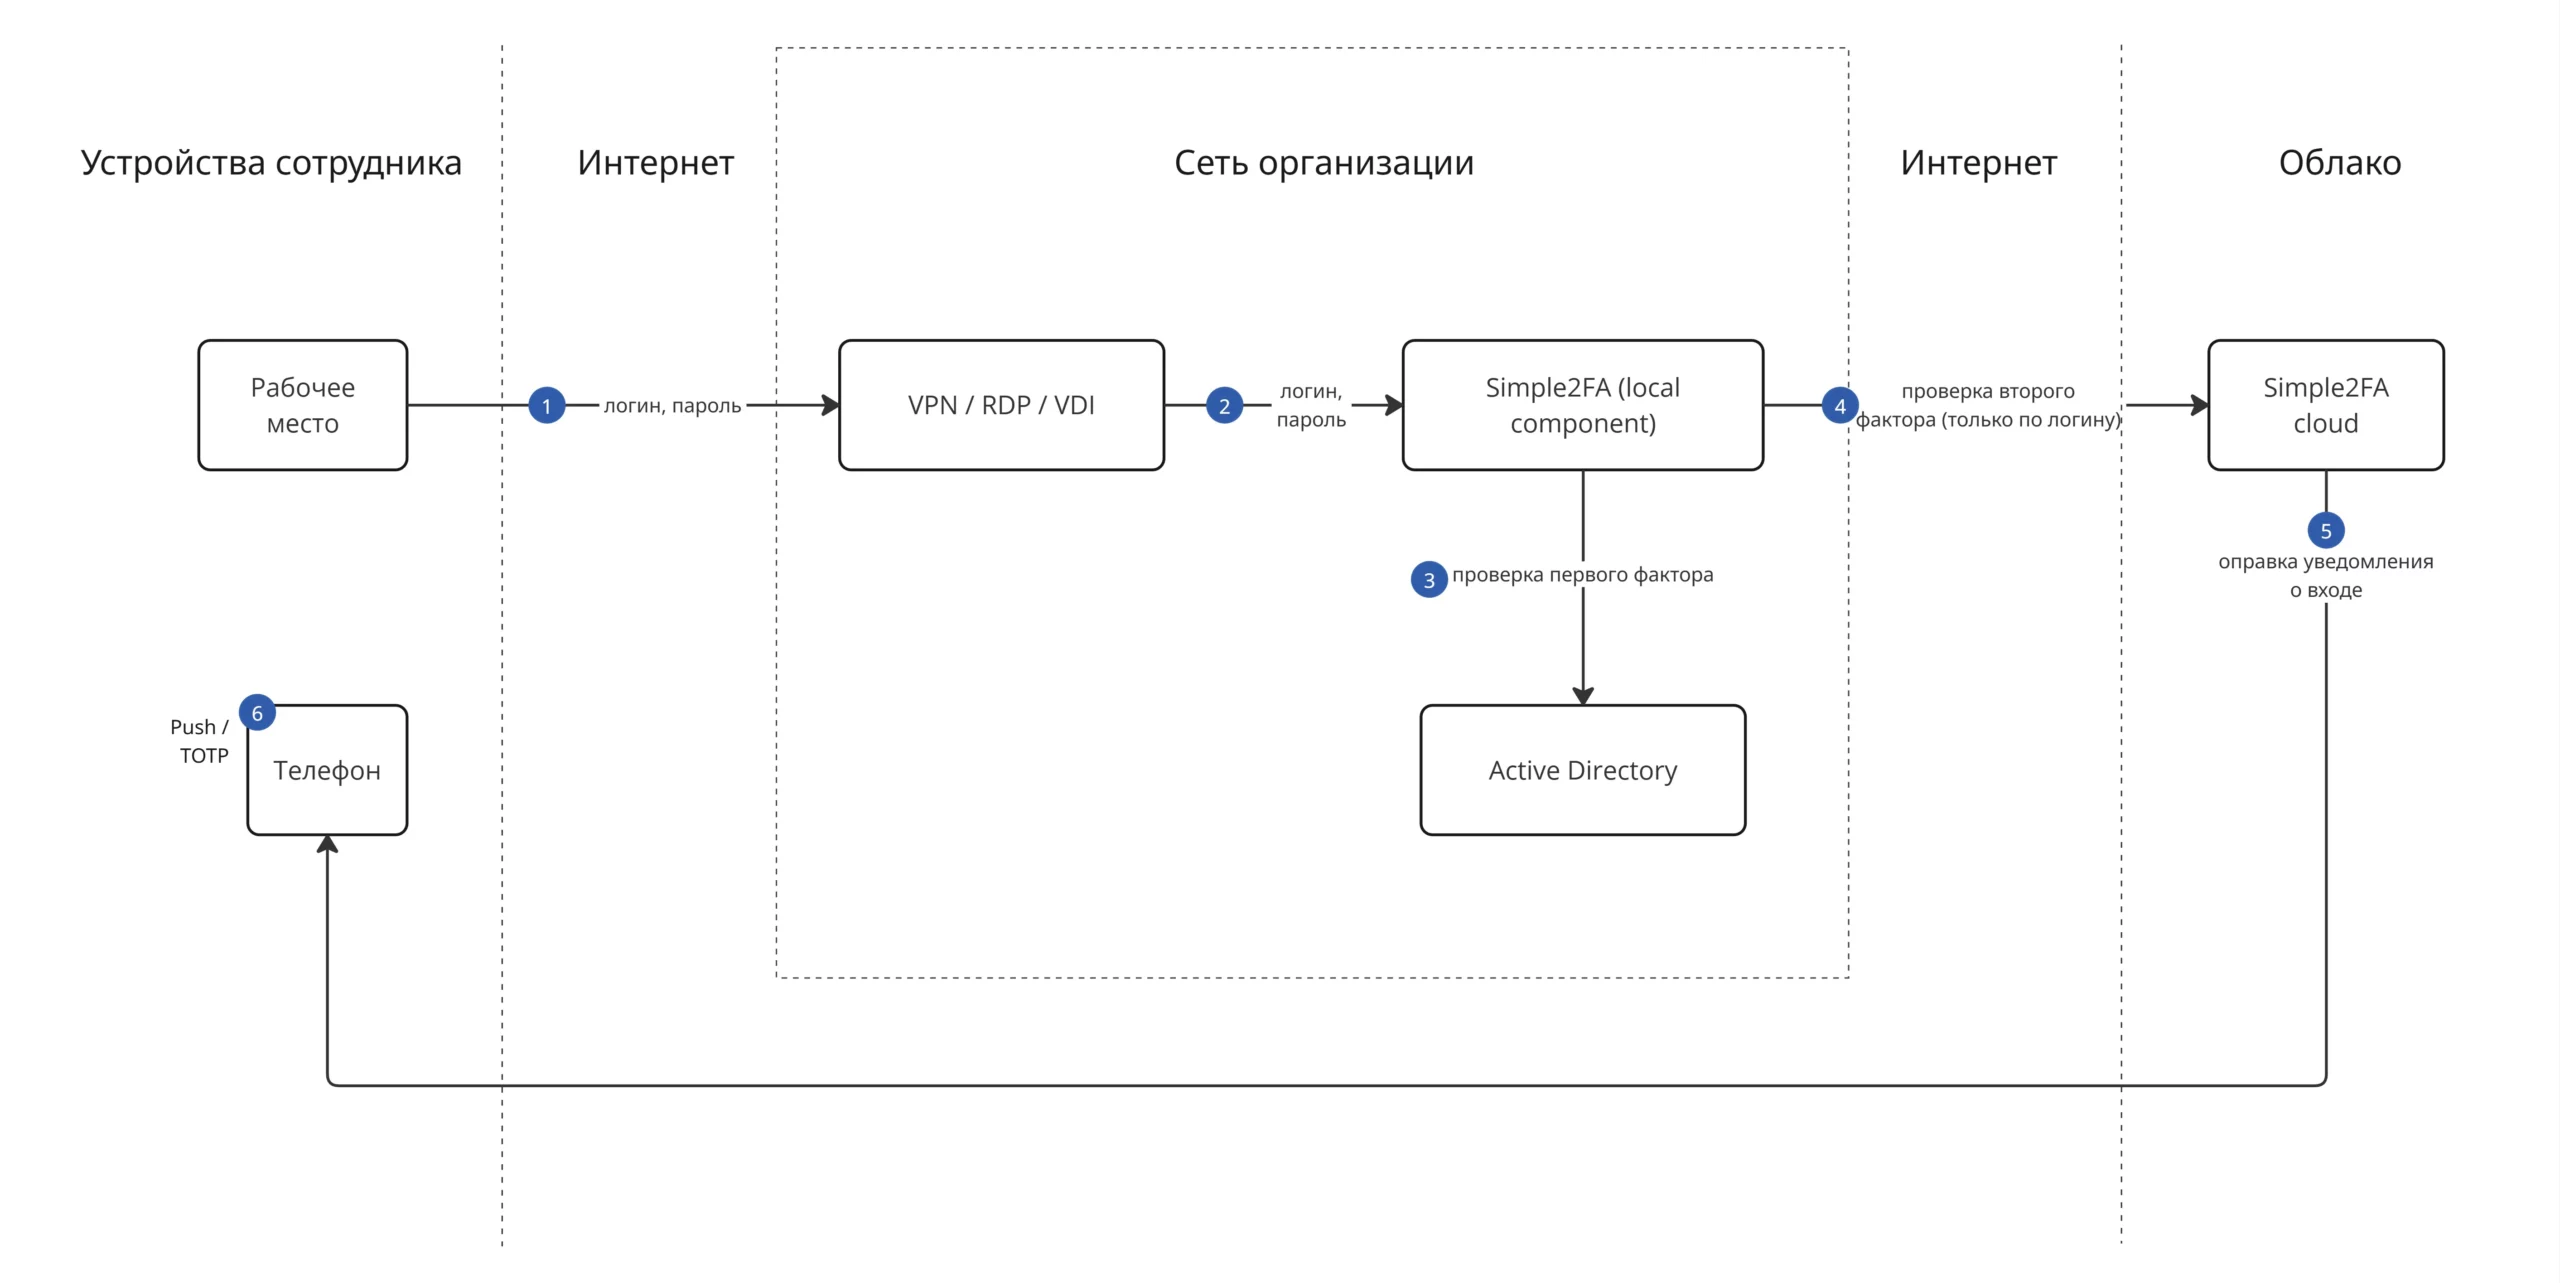
VPN, RDP и VDI
Подключение по RADIUS — основной способ для VPN-шлюзов, терминального доступа и виртуальных рабочих столов.
- Пользователь вводит логин и пароль на рабочем месте при подключении к VPN, RDP или VDI.
- Ресурс передаёт логин и пароль в локальный инстанс Simple2FA.
- Локальный инстанс проверяет первый фактор через каталог учётных записей (например, Active Directory).
- При успешной проверке первого фактора запрашивается подтверждение вторым фактором — по логину пользователя.
- Пользователь подтверждает вход.
- После успешной проверки обоих факторов доступ предоставляется.
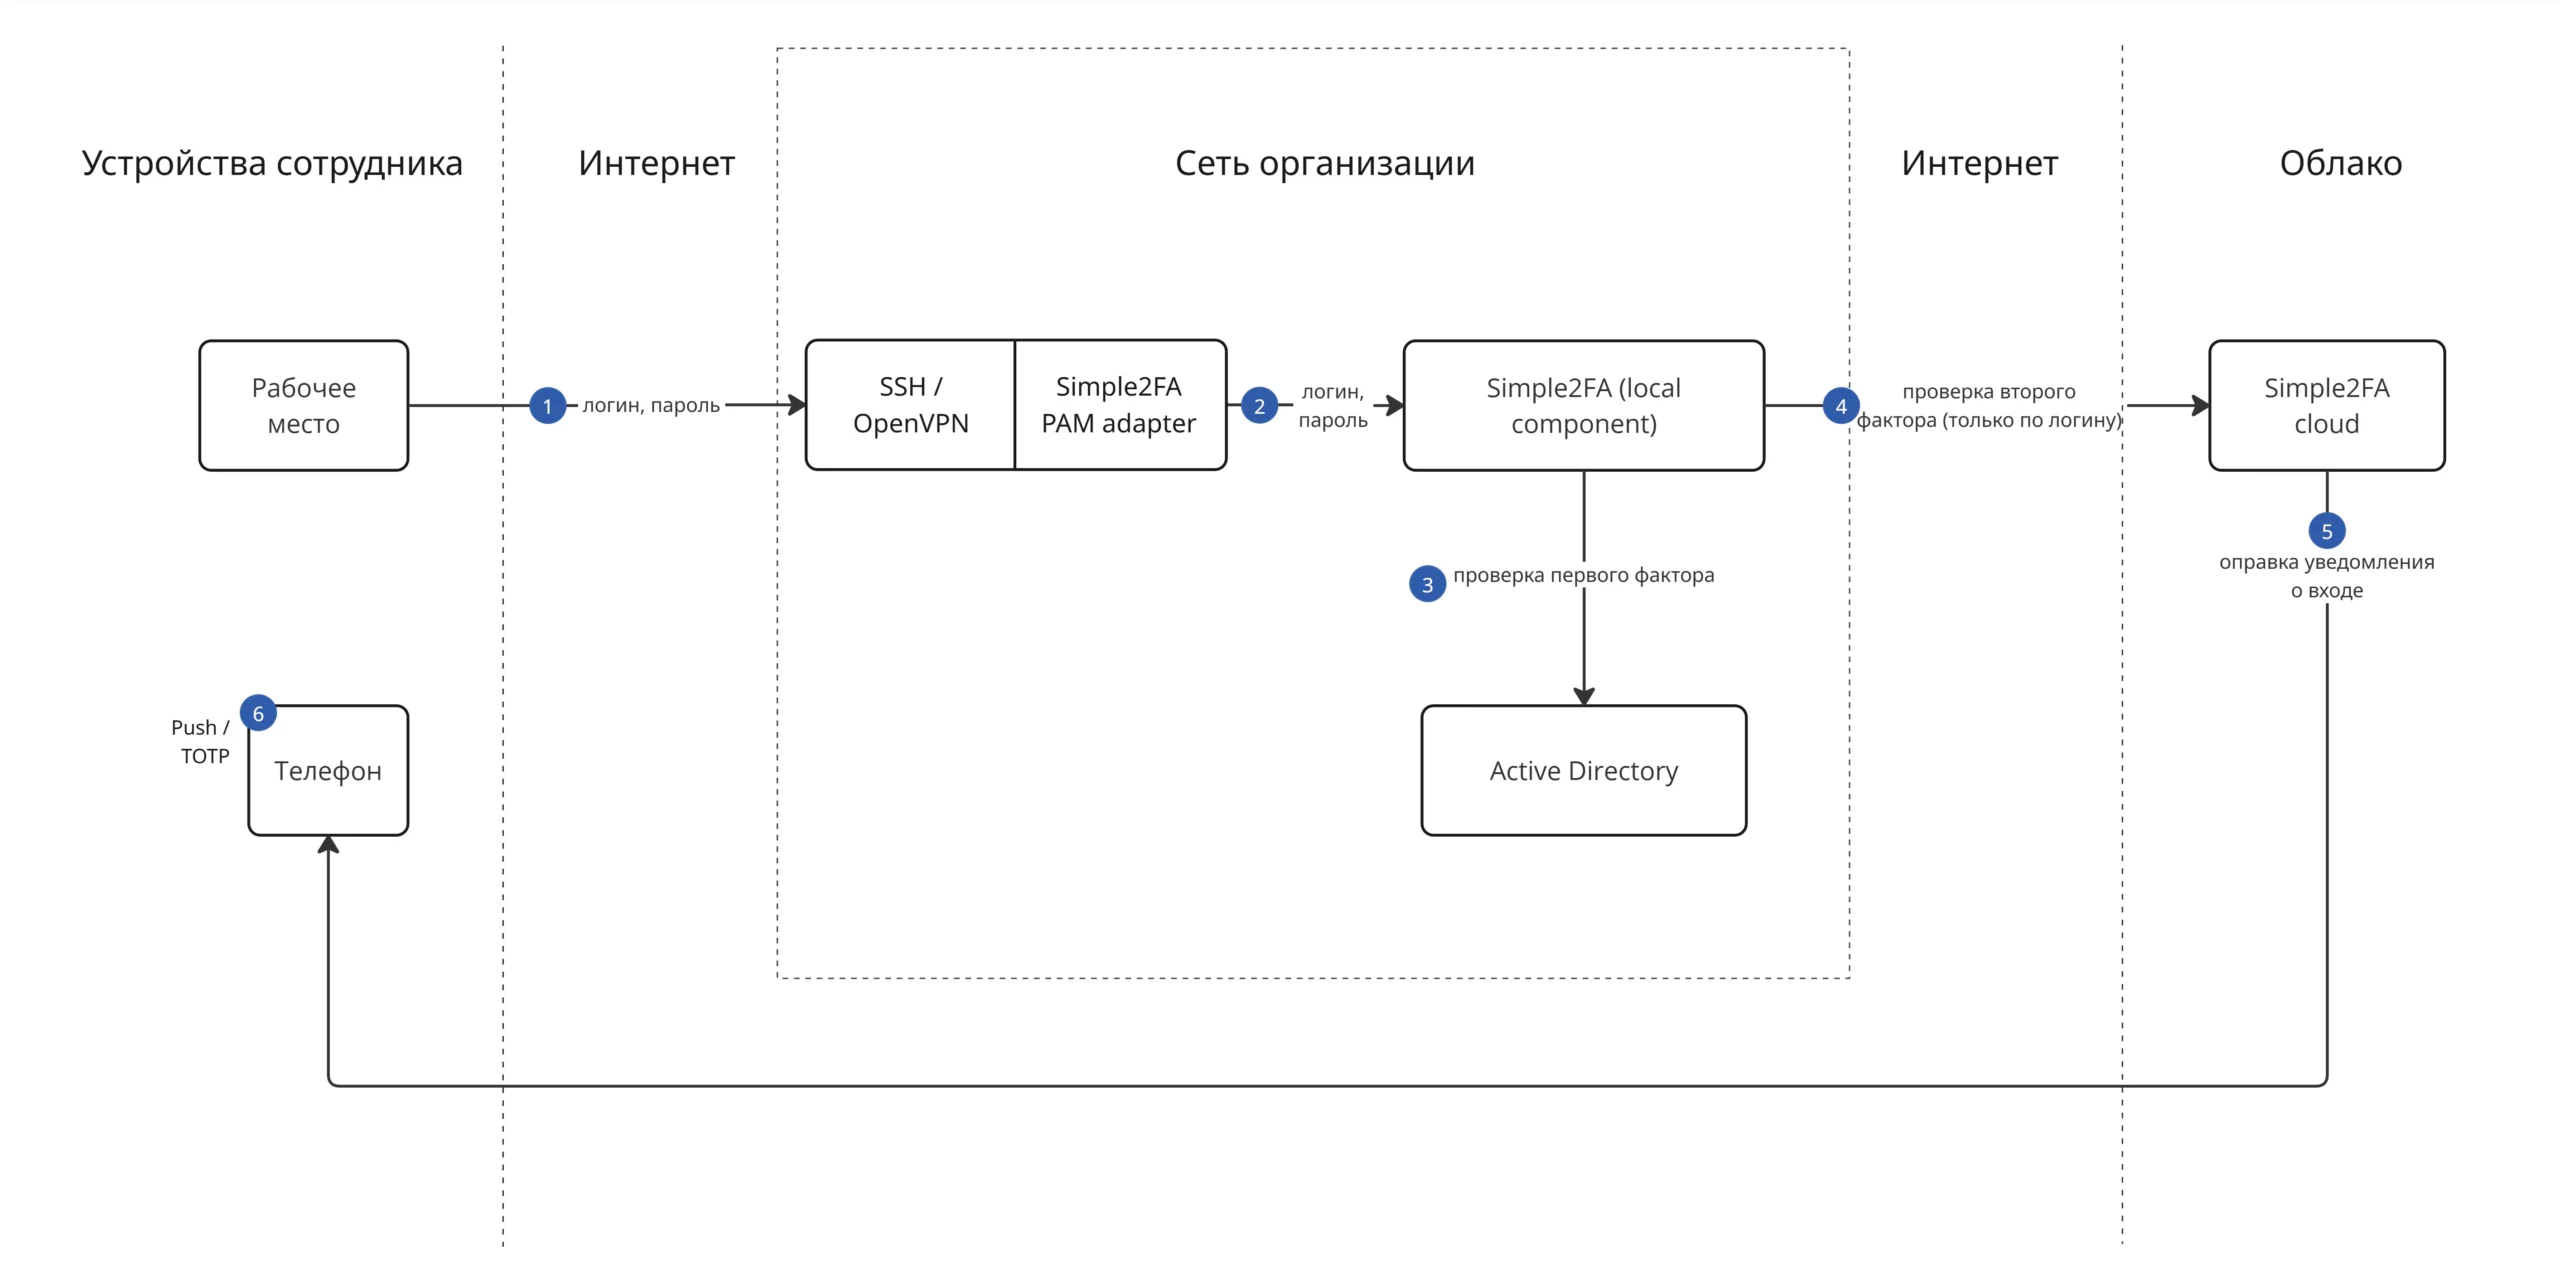
OpenVPN, SSH и sudo через PAM-адаптер
Учётные данные передаёт PAM-адаптер Simple2FA, установленный на сервере, — по HTTPS.
- Пользователь вводит логин и пароль при подключении по SSH или OpenVPN.
- PAM-адаптер Simple2FA передаёт логин и пароль в локальный инстанс по протоколу HTTPS.
- Локальный инстанс проверяет первый фактор через каталог учётных записей.
- При успешной проверке первого фактора запрашивается подтверждение вторым фактором.
- Пользователь подтверждает вход, и доступ предоставляется.
Без установки адаптера
Тот же сценарий возможен по RADIUS — штатным модулем pam_radius вместо PAM-адаптера. Порядок настройки — на странице PAM RADIUS.
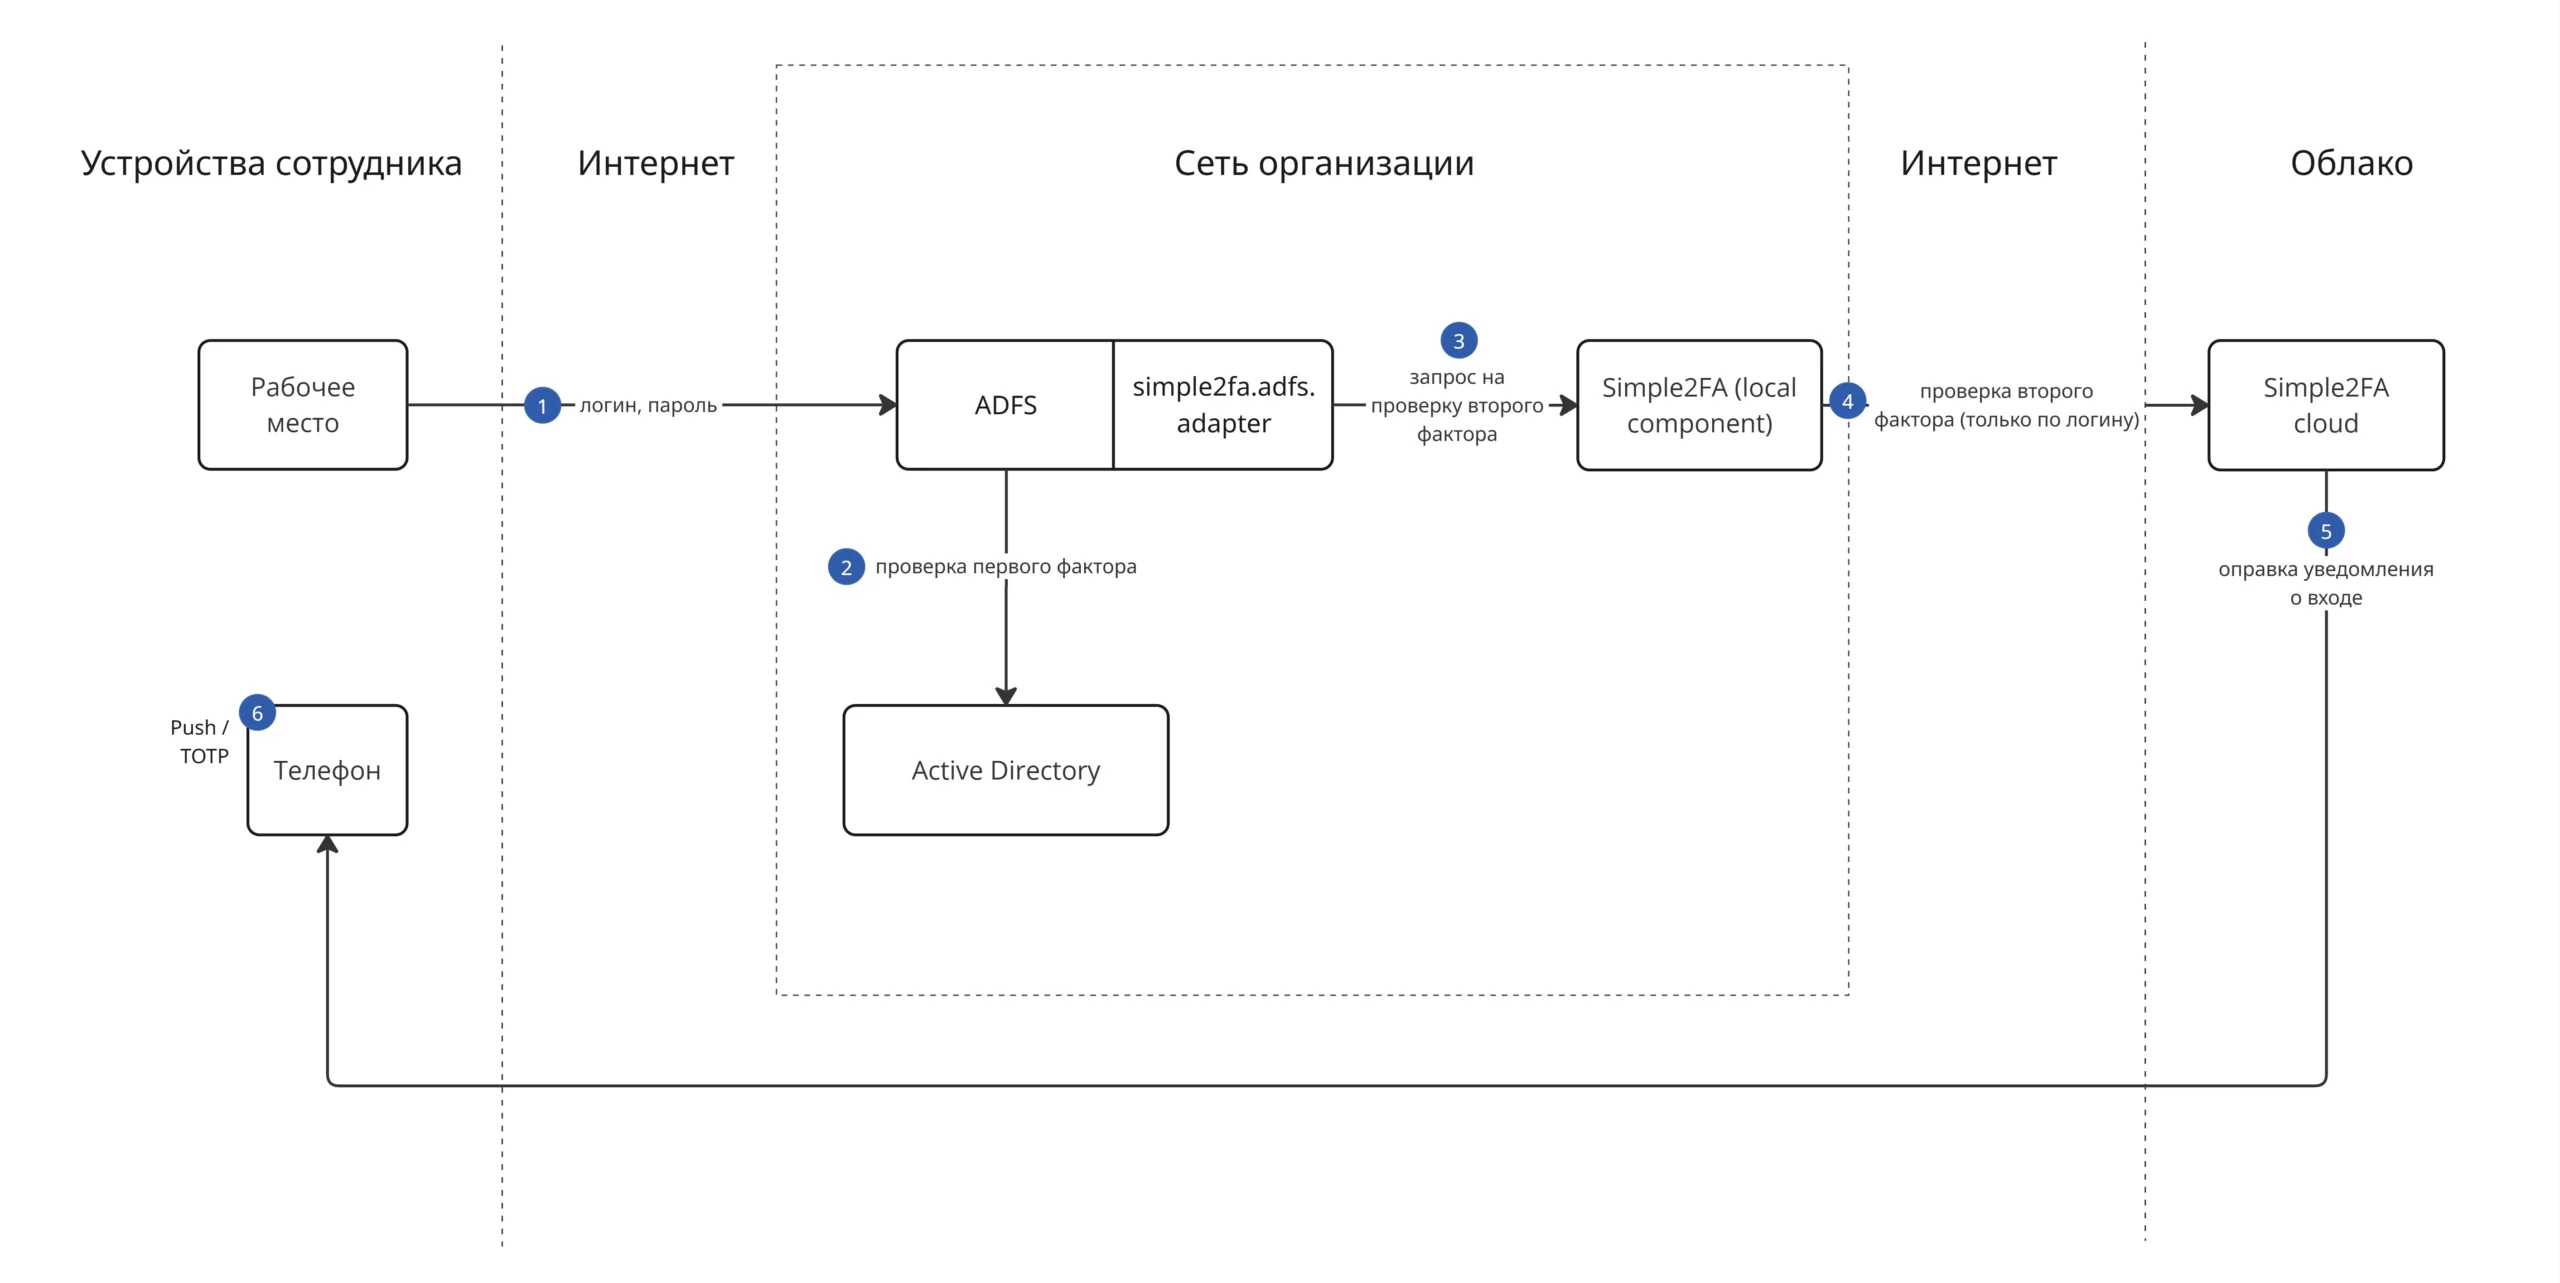
ADFS
Первый фактор проверяет сама служба ADFS, Simple2FA подключается к ней адаптером simple2fa.adfs как дополнительный поставщик аутентификации.
- Пользователь вводит логин и пароль при входе через ADFS.
- ADFS проверяет первый фактор через Active Directory.
- При успешной проверке ADFS через адаптер
simple2fa.adfsотправляет запрос в локальный инстанс Simple2FA. - Локальный инстанс запрашивает подтверждение вторым фактором по логину пользователя.
- Пользователь подтверждает вход, и доступ предоставляется.
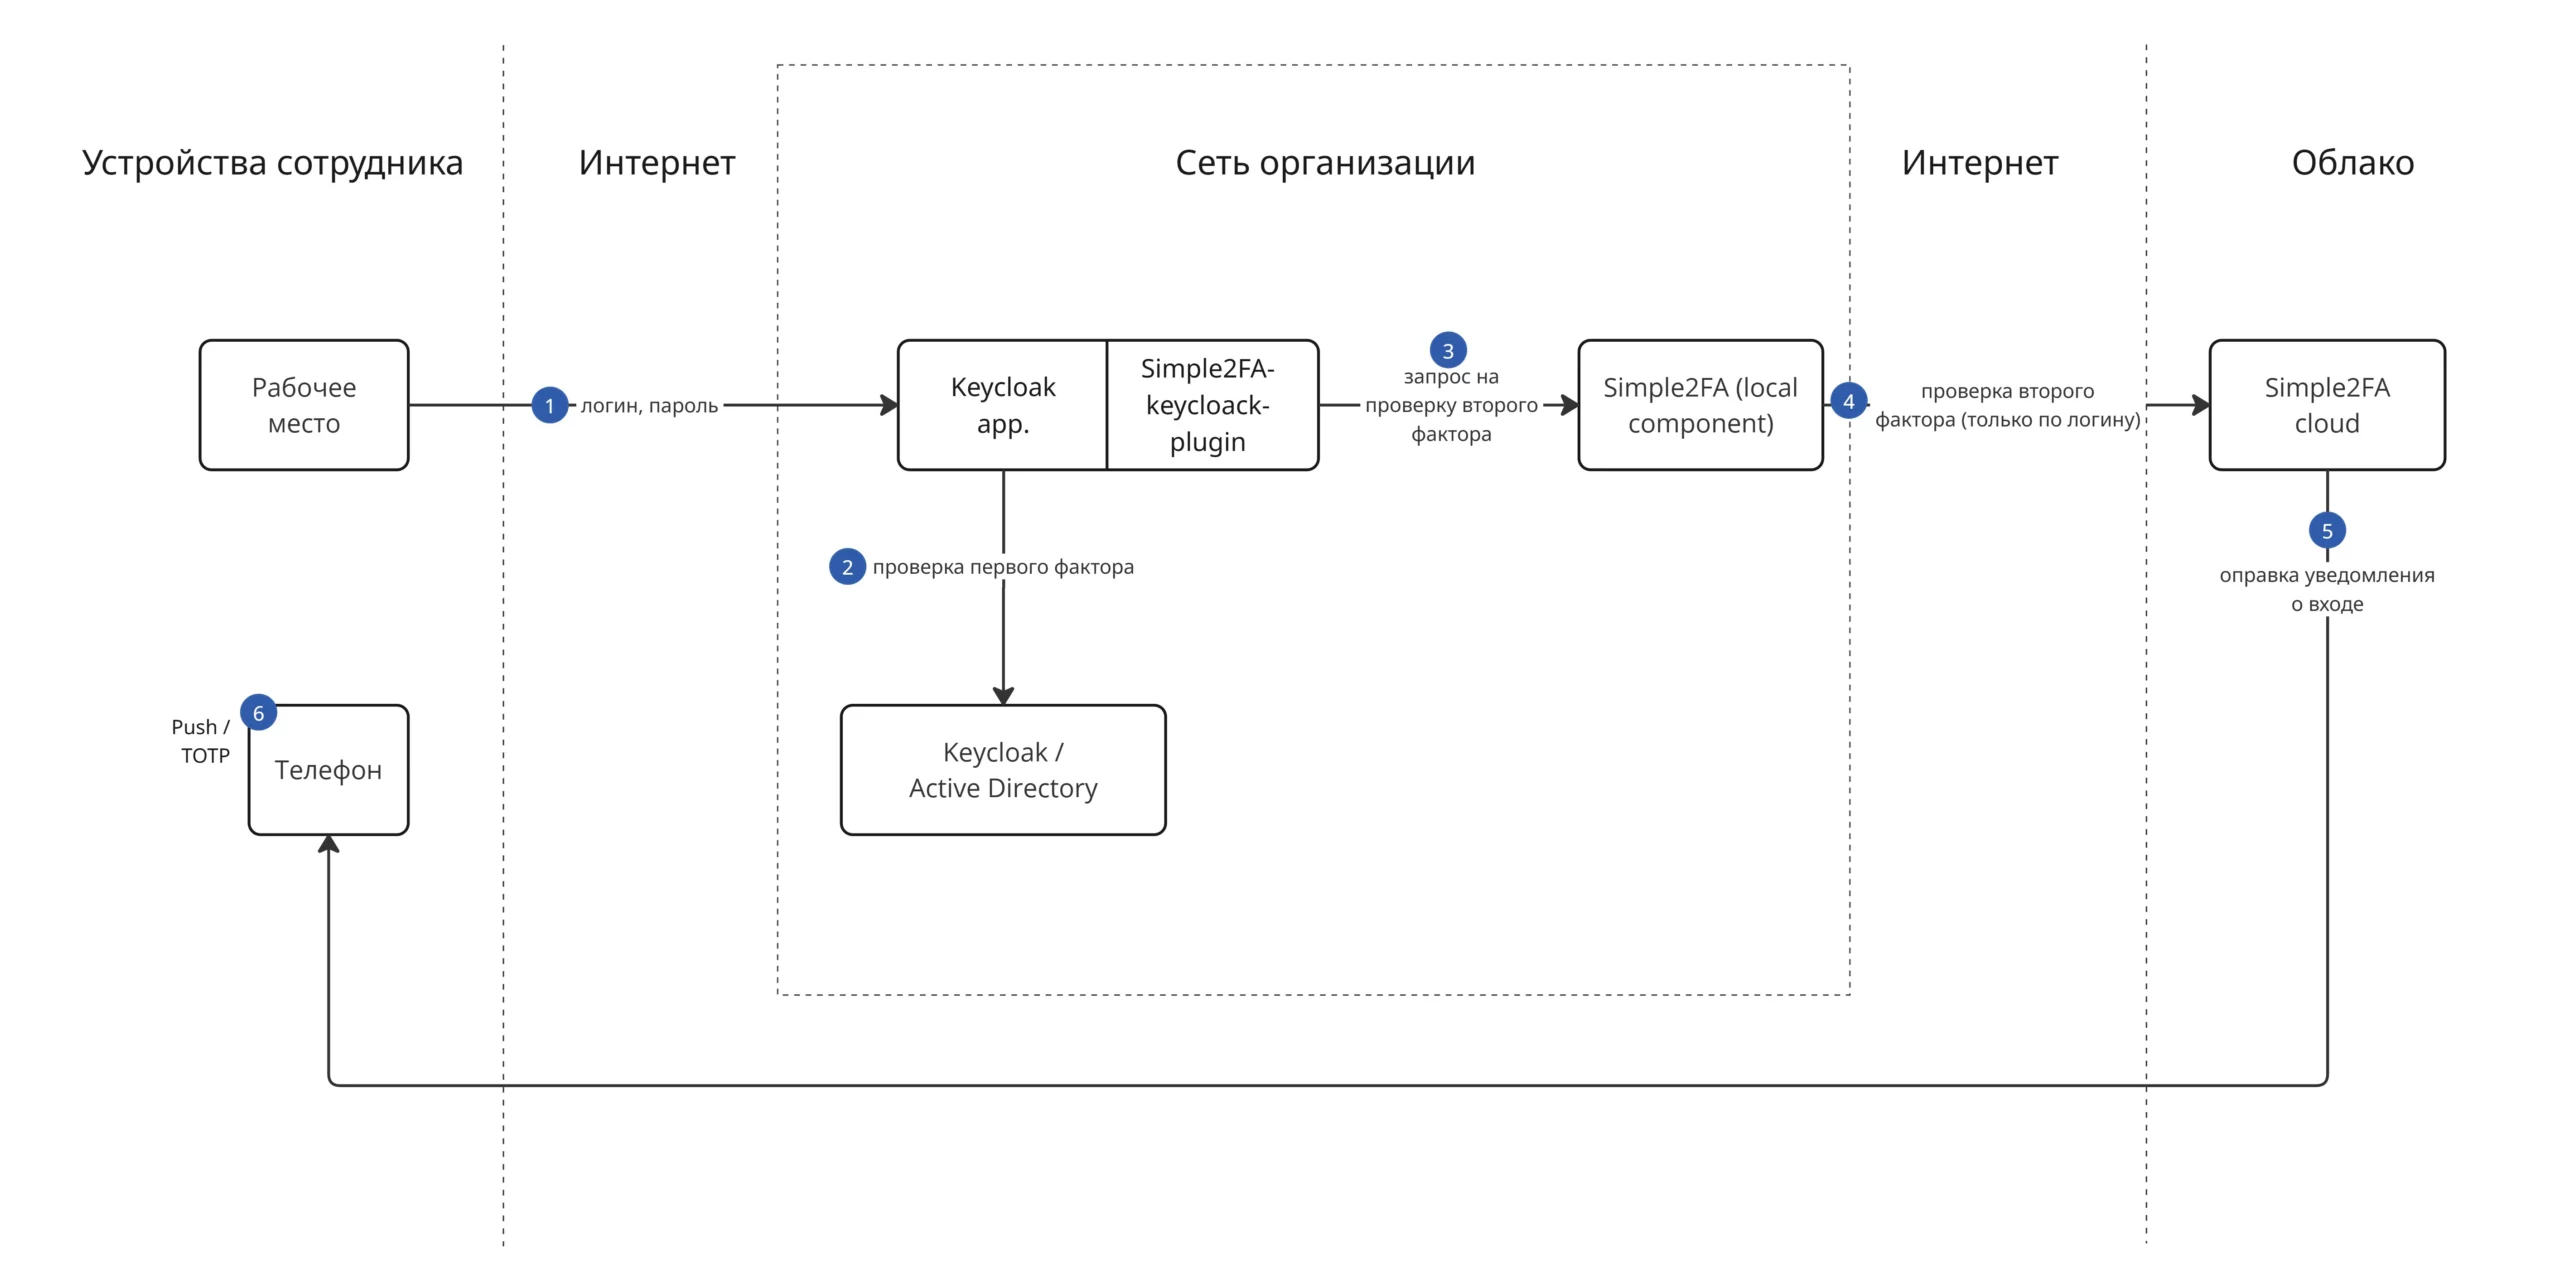
Keycloak
Первый фактор проверяет Keycloak, Simple2FA встраивается в его цепочку аутентификации плагином.
- Пользователь вводит логин и пароль при входе в приложение через Keycloak.
- Keycloak проверяет первый фактор через внутреннюю базу пользователей или Active Directory.
- При успешной проверке Keycloak через плагин Simple2FA отправляет запрос в локальный инстанс.
- Локальный инстанс запрашивает подтверждение вторым фактором по логину пользователя.
- Пользователь подтверждает вход, и доступ предоставляется.
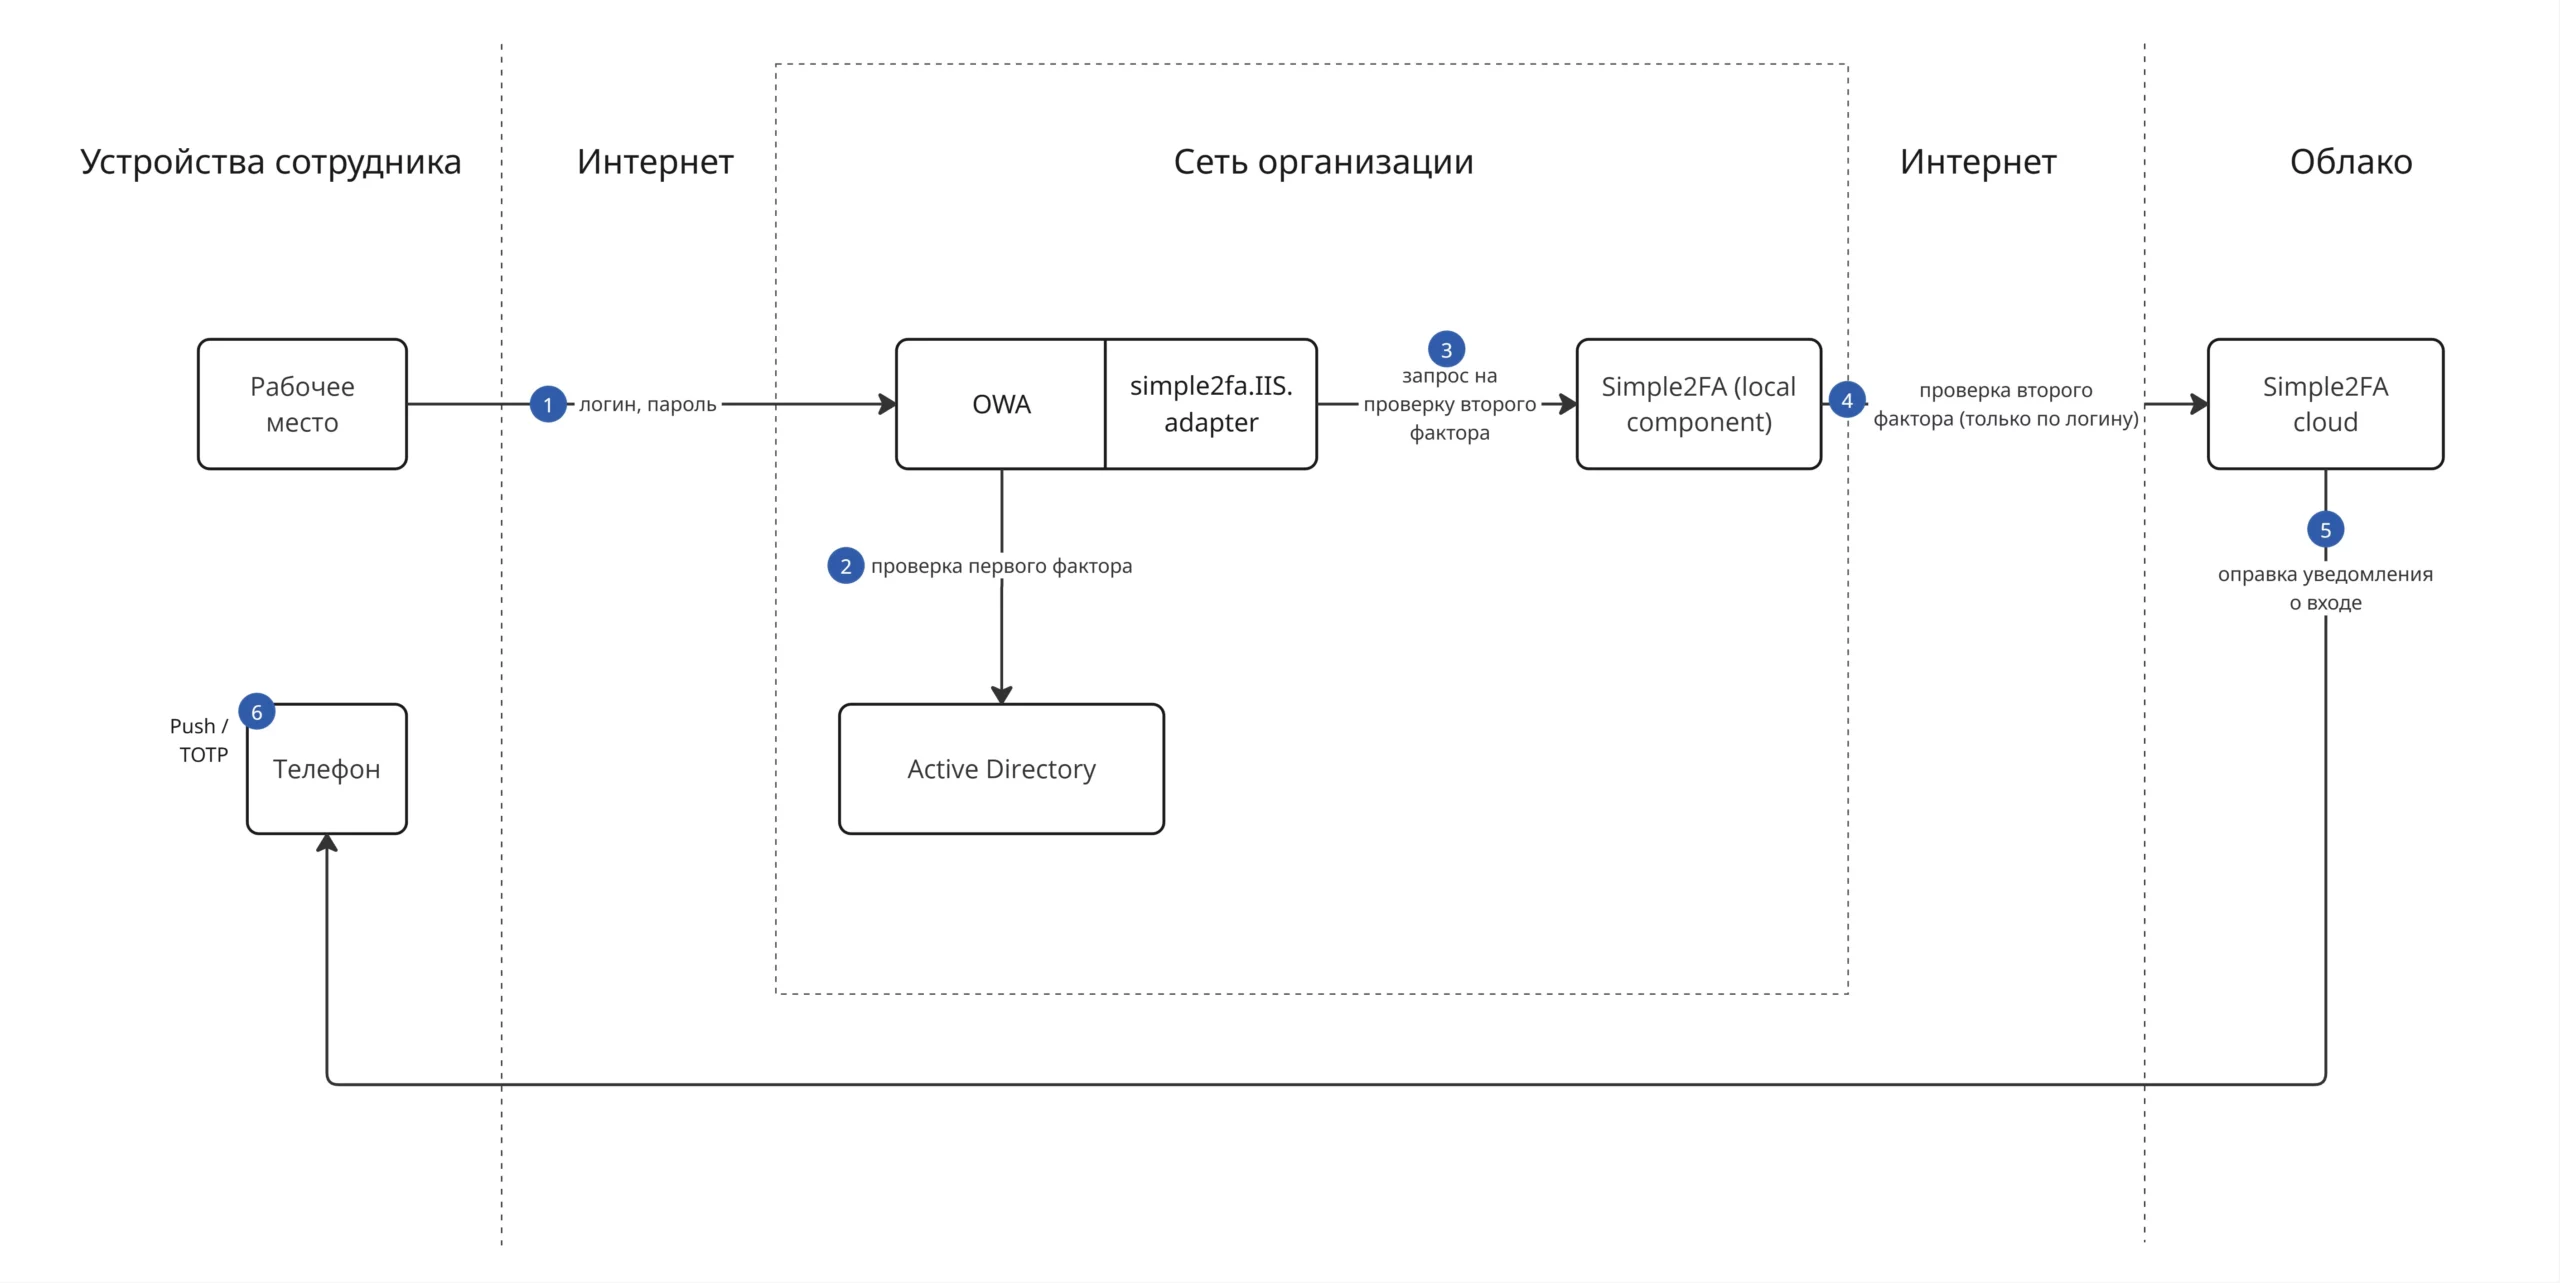
Outlook Web Access
Первый фактор проверяет OWA, второй запрашивается адаптером simple2fa.IIS на веб-сервере.
- Пользователь вводит логин и пароль при входе в OWA.
- OWA проверяет первый фактор через Active Directory.
- При успешной проверке OWA через адаптер
simple2fa.IISотправляет запрос в локальный инстанс Simple2FA. - Локальный инстанс запрашивает подтверждение вторым фактором по логину пользователя.
- Пользователь подтверждает вход, и доступ предоставляется.