Двухфакторная аутентификация для корпоративных систем
Система многофакторной аутентификации (MFA) и единого входа для компаний на базе вашего каталога. Защищает VPN, удалённые рабочие столы, серверы Linux, веб‑приложения, 1С и облачные сервисы.
Полный журнал входов и блокировок
- В журнале каждая попытка входа: пользователь, ресурс, адрес, способ подтверждения, результат
- Фильтры по любому полю и экспорт — для аудита и разбора инцидентов
- Политики блокировки: несколько неудачных попыток подряд — учётная запись заблокирована
- Роли администраторов: кто видит журнал, кто меняет политики, кто заводит ресурсы
- Гео-фильтр: вход из запрещённых стран отклоняется и попадает в журнал
Все пользователи из вашего каталога
- Группы каталога становятся группами Simple2FA: перевели сотрудника — политики применились сами
- Синхронизация по расписанию или создание учётной записи при первом входе
- Новым пользователям ссылка на настройку второго фактора отправляется автоматически
- Работает с несколькими каталогами сразу, без объединения их между собой
- Атрибуты каталога уходят в RADIUS-ответ: Dial-in из AD, атрибуты Keycloak — фиксированный IP, маршрут
Один вход во все приложения
- Simple2FA как провайдер идентификации: SAML 2.0 и OpenID Connect
- Второй фактор встроен в единый вход: подтвердил один раз — сессия держится
- Сессии и атрибуты под контролем: сроки жизни, состав атрибутов, завершение сессий из панели
- Kerberos / SPNEGO: с доменного компьютера сотрудник входит без ввода пароля
- Уже есть Keycloak или ADFS? Simple2FA встраивается в них вторым фактором
Десять способов подтверждения
- Десять способов: пуш, TOTP, Telegram, Max, SMS, биометрия, FIDO2, смарт-карты, аппаратные токены, звонок
- Passwordless: вход вообще без пароля — FIDO2, биометрия, смарт-карта или пуш
- Сотрудник подключает второй фактор сам, через мастер, без заявки администратору
- Новый телефон или другой способ — сотрудник настраивает сам, без заявки в поддержку
- Разрешённые способы задаются политикой на группу
Настройка прямо из панели
- Один скрипт ставит всё на сервер с Docker и показывает, что готово к работе
- Ресурсы, каталоги и политики настраиваются в панели, а не в конфигурациях адаптеров
- Подключение к каталогам проверяется прямо в панели — до синхронизации
- Режим отладки для каждого ресурса: видно, слушает ли порт и что приходит по RADIUS
- Обновление одной командой
16.7.2026, 16:09:42 [INFO] from 192.0.2.10:34585 — UDP packet received (96 bytes)
16.7.2026, 16:09:42 [INFO] i.petrov NAS=vpn-gw-01 — Access-Request parsed { User-Name=i.petrov, User-Password=***ENCRYPTED*** }
16.7.2026, 16:09:43 [INFO] i.petrov NAS=vpn-gw-01 (radius) → accepted — Auth result: accepted
$ ./install.sh

Docker и Docker Compose          OK
Порты 443 и 1812/udp свободны    OK
TLS: сертификат установлен       OK
База данных PostgreSQL           OK

doctor.sh: все проверки пройдены






Нет вашей системы? Подключается всё, что работает по RADIUS, LDAP, SAML, OpenID Connect или API
Варианты размещения
В любом из них консоль, пароли и ключи остаются в вашем контуре — даже в гибриде.
Есть также облачный сервис без установки — для небольших компаний без требований к размещению данных.
Мобильное приложение
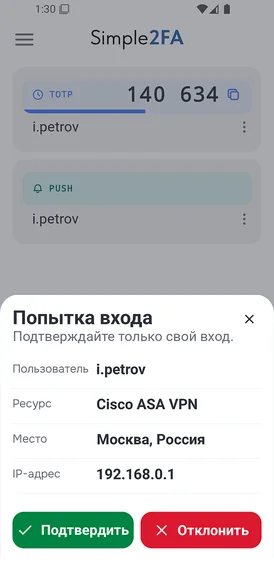
- Пуш с деталями входа: пользователь, ресурс, место, IP
- TOTP-коды работают без интернета
- Настроил один раз — работает для всех ресурсов: VPN, рабочие столы, 1С
- Устройство привязывается к сотруднику
Да, бесплатно и на 30 дней. Оставьте заявку — пришлём дистрибутив и пробные лицензии, поможем подключить первый ресурс и будем на связи в рабочем чате всё время пилота.
119 ₽ за пользователя в месяц, тарифных планов нет: все интеграции и способы подтверждения входят в лицензию. Подробнее — на странице «Стоимость».
Установка — один скрипт на Docker с самопроверкой, настройка целиком из веб-панели. Первый ресурс — VPN или удалённые рабочие столы — обычно защищён в день установки; пилот на группе пользователей занимает две недели. Подключение остальных систем идёт по одному, без остановки работы.
Вход не остановится. Если у сотрудника уже настроен TOTP, код проверяется на вашем сервере, без обращения в облако. Пуш и мессенджеры на время сбоя недоступны, поэтому TOTP стоит настраивать как запасной способ. Поведение для остальных случаев задаёт администратор: запретить вход без второго фактора или временно пропускать по первому — каждый такой вход фиксируется в журнале. Создание пользователей и привязка новых способов требуют связи с облаком.
Пароли, ключи, коннекторы к каталогу, RADIUS и вся настройка остаются на вашем сервере. В облако передаются логин пользователя и сведения о попытке входа, которые он увидит в уведомлении: ресурс, время, место и IP-адрес. Облако только доставляет пуш, Telegram или MAX и возвращает ответ «подтверждено / отклонено». TOTP проверяется локально, без обращения в облако.
Администратор отвязывает устройство в консоли — с этого момента старый телефон подтверждать вход не может. Сотрудник входит по резервному коду или другим настроенным способом и привязывает новое устройство. Если политика организации разрешает, сотрудник может переустановить способы подтверждения и сам, без обращения к администратору.
Встраивается. Для ADFS есть адаптер: второй фактор добавляется на этапе входа, пользователи и группы остаются на месте. С Keycloak работает в обе стороны: плагин добавляет второй фактор во вход через Keycloak, а сам Keycloak может быть источником учётных записей для Simple2FA. Собственный единый вход Simple2FA (SAML, OIDC, Kerberos) — дополнительная возможность, а не условие.
Да. Исключения задаются для групп или отдельных пользователей — например, для сервисных учётных записей и интеграций, которые не могут подтверждать вход. Исключения видны в панели, а входы по ним попадают в журнал наравне с остальными.
Нет. После успешного подтверждения можно задать период, в течение которого повторный вход с того же устройства не требует второго фактора — например, час или два. Период задаётся для каждого ресурса отдельно.
Да. Журнал попыток входа, решений по второму фактору и блокировок выгружается в SIEM по Syslog, а также экспортируется из панели.
Связаться с нами
Подберём сценарий под вашу инфраструктуру, рассчитаем стоимость и запустим бесплатный пилот на 30 дней.