SSO-сессии
Раздел «SSO-сессии» показывает активные сессии единого входа — те, что IdP выдал пользователям после успешной аутентификации. Пока сессия активна, пользователь переходит между приложениями без повторного ввода учётных данных и без повторного второго фактора. Раздел используется, чтобы увидеть, кто и откуда вошёл, и чтобы прекратить доступ, не дожидаясь истечения срока.
Список сессий
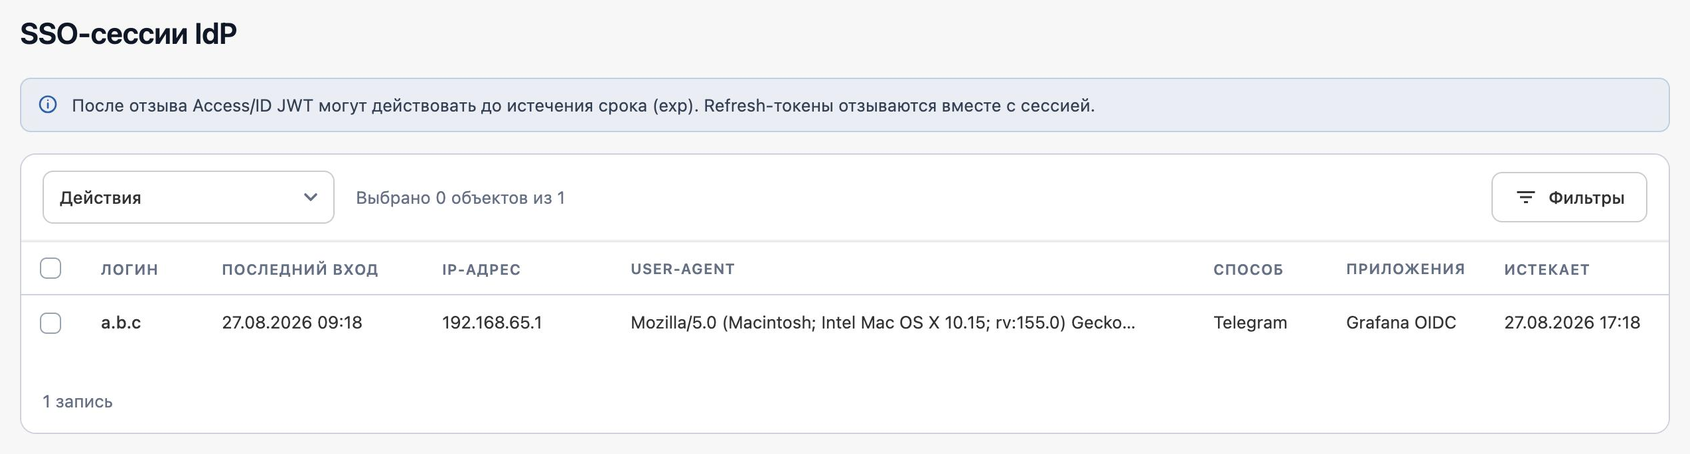
Таблица содержит колонки:
- Логин — учётная запись, которой выдана сессия;
- Последний вход — момент последней аутентификации в рамках этой сессии;
- IP-адрес — адрес, с которого выполнен вход;
- User-Agent — браузер и операционная система, из которых вошёл пользователь;
- Способ — способ, которым подтверждён вход: пароль, TOTP, Telegram, Max или Push;
- Приложения — приложения, в которые пользователь вошёл в рамках этой сессии;
- Истекает — момент, когда сессия завершится сама. Он определяется параметром «Время жизни SSO-сессии» в «Настройках IdP».
Кнопка «Фильтры» открывает панель фильтрации: по приложению, по способу подтверждения и по времени последнего входа. Сессии отмечаются флажками и обрабатываются через список «Действия» над таблицей.
Завершение сессии
Завершённая сессия больше не даёт пользователю доступ к приложениям: refresh-токены отзываются вместе с ней, и получить по ним новый доступ нельзя. При следующем обращении к приложению пользователь снова проходит вход через IdP.
Уже выданные токены действуют до истечения срока
Access- и ID-токены — это подписанные JWT, приложение проверяет их само, не обращаясь к IdP. Поэтому после завершения сессии такой токен продолжает приниматься приложением до своего exp. Насколько велико это окно, задаётся сроками жизни access- и ID-токена — в «Настройках IdP» или в самом приложении.
Ограничить число одновременных сессий на пользователя можно параметром «Макс. одновременных SSO-сессий на пользователя» в «Настройках IdP»: при достижении лимита пользователю после второго фактора предлагается выбрать, какую из сессий завершить.